Textos sobre segurança
Cinco textos sobre quanto vale de fato o conselho comum de segurança: quanto uma senha realmente aguenta, por que uma frase longa vence uma palavra com símbolos enfiados no meio, o que um hash é e o que não é, e como um código 2FA pode estar certo em dois aparelhos ao mesmo tempo.
 Segurança
Como verificar um download que você não esperava
Um checksum que bate diz que o arquivo chegou como foi publicado. Se é o arquivo que você deve abrir depende de onde veio o checksum e de verificações que vêm antes de qualquer hash.
Ler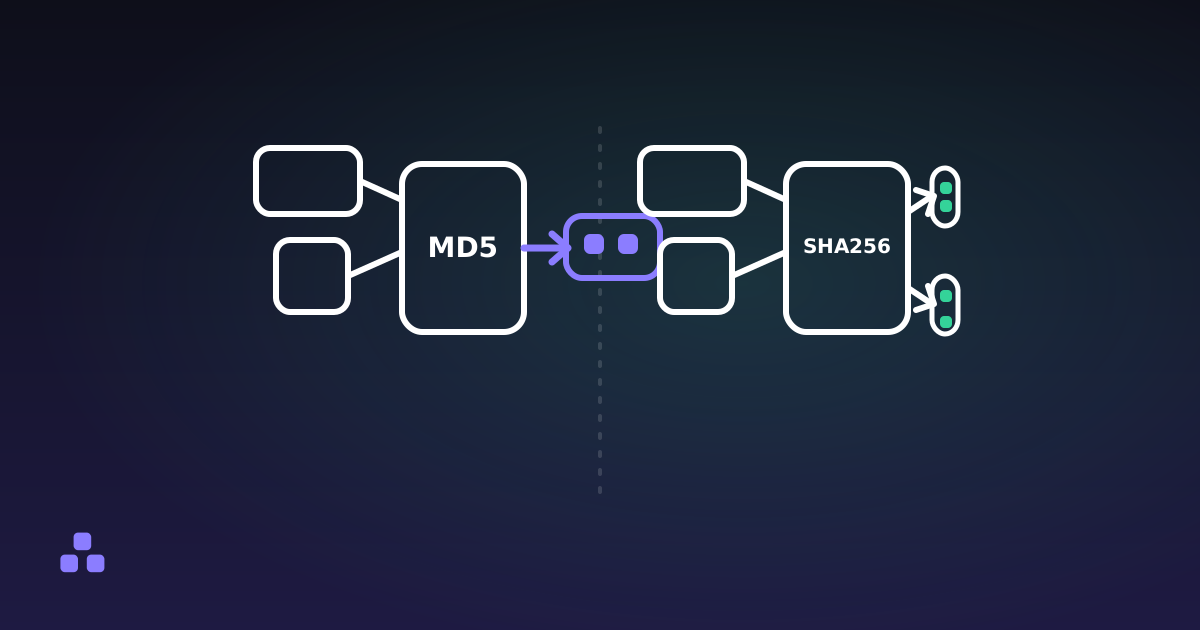 Segurança
MD5 vs SHA-256: qual usar e por quê
O MD5 está quebrado no momento em que alguém escolhe a entrada de propósito. O SHA-256 não está. O MD5 ainda pega um download corrompido comum.
Ler Segurança
Como um gerenciador de senhas gera uma senha
Um byte aleatório da mesma fonte segura que o seu navegador usa para chaves de criptografia, filtrado até cada caractere ficar igualmente provável.
Ler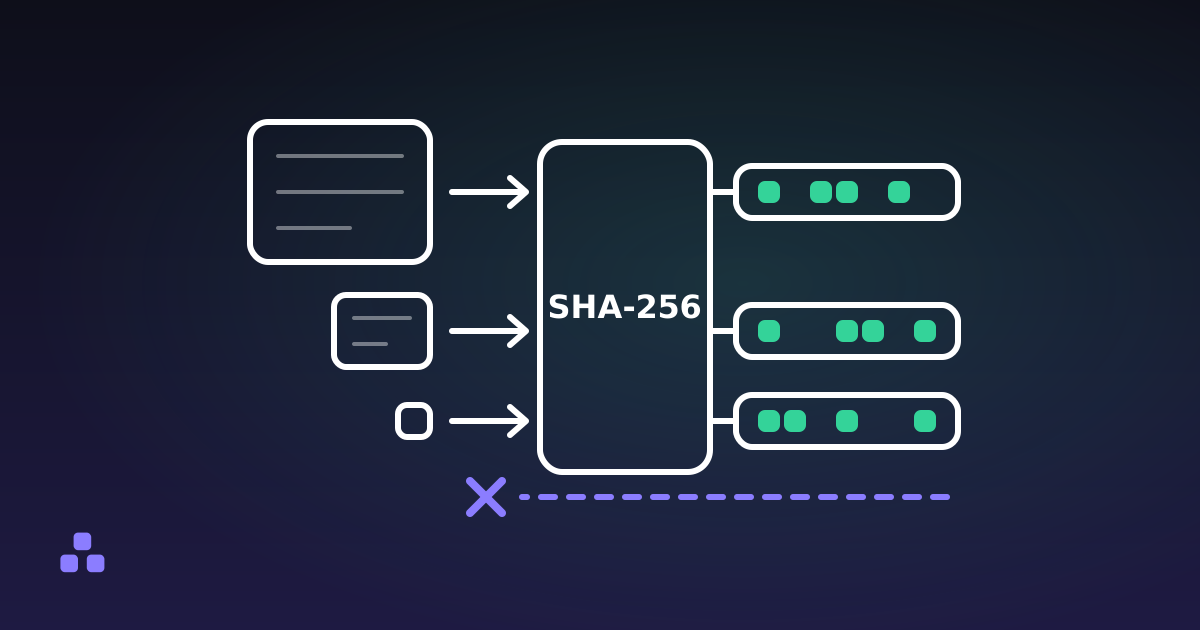 Segurança
O que é uma função hash e o que não é
Uma impressão digital de tamanho fixo para qualquer quantidade de dados: serve exatamente para três coisas, e não serve para uma quarta que as pessoas insistem em tentar.
Ler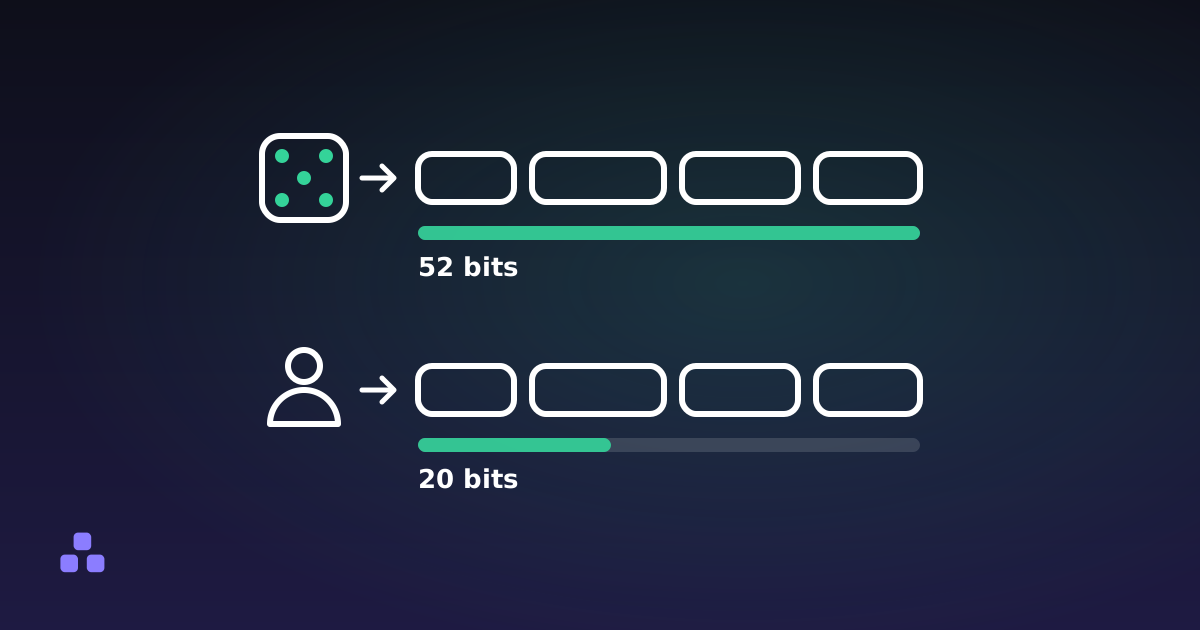 Segurança
Senha ou frase secreta: qual é realmente mais segura?
Quatro palavras aleatórias vencem uma senha curta e embaralhada. Quatro palavras que você mesmo escolheu não vencem quase nada.
Ler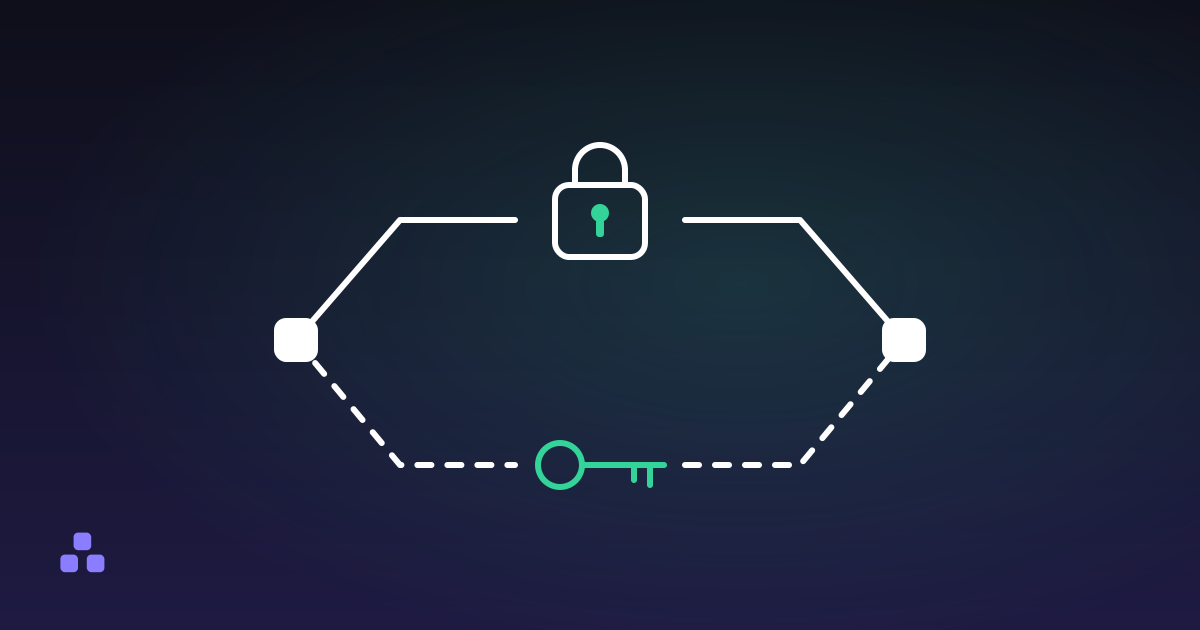 Segurança
Como enviar uma senha com segurança
Nunca envie o segredo e a chave que o abre pelo mesmo caminho. O que isso significa na prática e do que ainda não protege você.
Ler Segurança
Quanto tempo leva para quebrar sua senha?
A resposta honesta é “depende de quem está atacando”, e a distância entre o melhor e o pior caso é de umas dezesseis ordens de grandeza.
Ler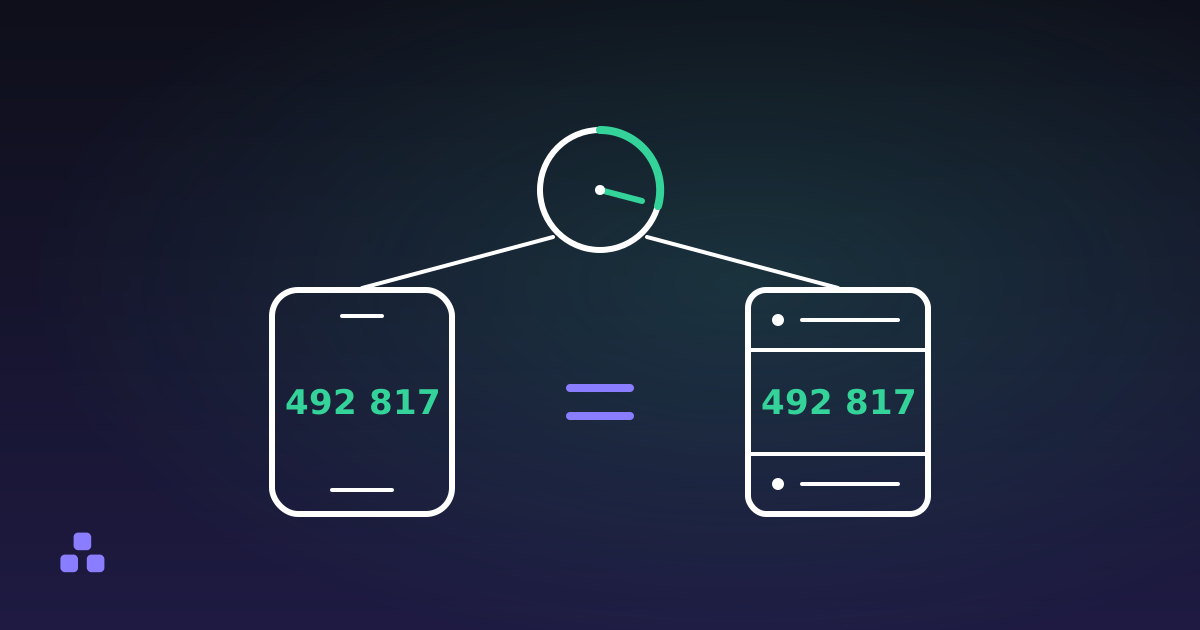 Segurança
Como funcionam os códigos TOTP de 6 dígitos
Seu app de autenticação nunca recebe nada. Ele faz a mesma aritmética que o servidor, e os números acabam coincidindo.
LerPor onde começar
Comece por senha contra frase-senha. É o texto com maior chance de mudar o que você faz, e resolve com aritmética uma discussão que costuma correr na base de opinião: quatro palavras aleatórias ganham de uma sequência curta de símbolos, e o motivo dá para contar.
Depois quanto tempo leva para quebrar uma senha, que põe números reais diante dos avisos vagos, e o que é um hash, que sustenta o resto da categoria.
O que estes textos têm em comum
O que se escreve sobre segurança costuma funcionar à base de medo, e o medo é um guia ruim porque não ajuda a decidir o que fazer primeiro. Os textos daqui usam números no lugar. Quantas tentativas isso leva de verdade. O que o vazamento de um banco de senhas expõe e o que não expõe. Por que um código de seis dígitos que qualquer um poderia espiar por cima do ombro ainda ajuda.
Eles também tentam ser claros sobre onde cada proteção termina. MD5 contra SHA-256 trata de um algoritmo quebrado para assinaturas e ainda adequado para detectar um arquivo corrompido por acidente. Como funcionam os códigos de dois fatores explica por que esses códigos resistem a uma senha roubada e não a uma página de login falsa bem feita. Enviar um segredo com segurança trata sobretudo do canal, e não da criptografia.
Perguntas frequentes
Uma frase-senha é mesmo mais forte que uma senha complexa?
Em geral sim, e a conta é simples. Quatro palavras escolhidas ao acaso de uma lista de 7776 dão cerca de 51 bits de entropia, o que supera uma senha típica de oito caracteres com símbolos misturados. Também é bem mais fácil de lembrar, o que importa porque senhas impossíveis de memorizar acabam anotadas ou reutilizadas.
Por que os códigos de dois fatores mudam a cada trinta segundos?
O código é gerado a partir de um segredo compartilhado uma única vez na configuração mais o horário atual, arredondado para uma janela de trinta segundos. Seu dispositivo e o servidor calculam isso separadamente, então nada é transmitido ao fazer login, e um código que alguém capturou fica inútil em menos de meio minuto.
O MD5 ainda serve para alguma coisa?
Para detectar corrupção acidental sim, e é rápido. Para qualquer coisa em que alguém possa criar de propósito um segundo arquivo com o mesmo hash, não: esse ataque é praticável há anos. Assinaturas, armazenamento de senhas e verificações de integridade diante de um atacante motivado precisam de SHA-256 ou algo melhor.
Todas as categorias
PDF 10Imagens 10Texto 14Design 11Calculadoras 13Desenvolvimento 20Dia a dia 4Tempo 7