Artículos sobre seguridad
Cinco artículos sobre cuánto vale en serio el consejo habitual de seguridad: cuánto aguanta de verdad una contraseña, por qué una frase larga gana contra una palabra con símbolos metidos a la fuerza, qué es y qué no es un hash, y cómo un código 2FA puede ser correcto en dos dispositivos a la vez.
 Seguridad
Cómo verificar una descarga que no esperabas
Un checksum que coincide dice que el archivo llegó como se publicó. Que sea el archivo que debes abrir depende de dónde salió el checksum y de comprobaciones que van antes de cualquier hash.
Leer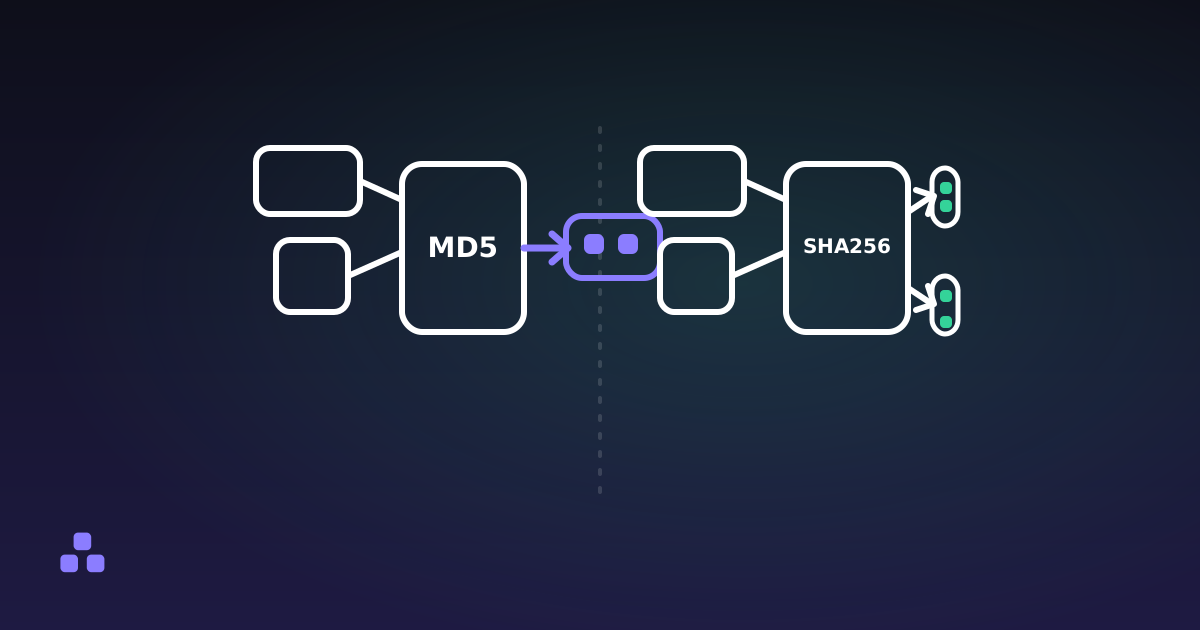 Seguridad
MD5 vs SHA-256: cuál usar y por qué
El MD5 está roto en el momento en que alguien elige la entrada a propósito. El SHA-256 no. El MD5 sigue detectando una descarga corrompida común.
Leer Seguridad
Cómo genera contraseñas un gestor de contraseñas
Un byte aleatorio de la misma fuente segura que tu navegador usa para las claves de cifrado, filtrado hasta que cada carácter es igual de probable.
Leer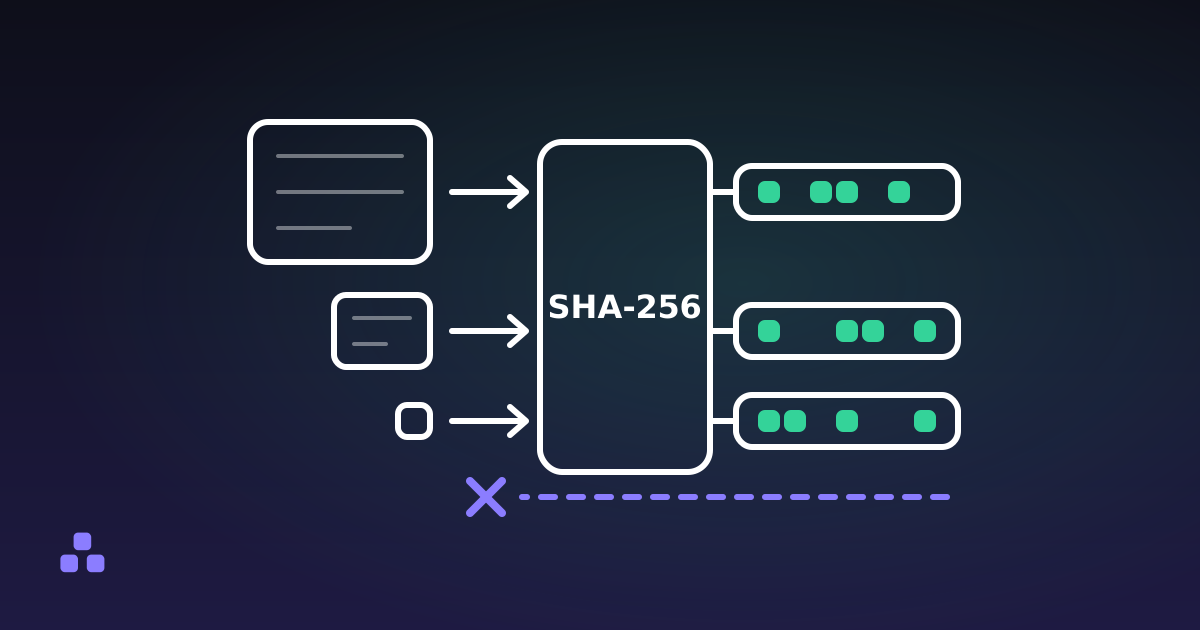 Seguridad
Qué es una función hash y qué no es
Una huella de longitud fija para cualquier cantidad de datos: sirve exactamente para tres cosas, y no sirve para una cuarta que la gente insiste en intentar.
Leer Seguridad
Contraseña o frase de contraseña: ¿cuál es más segura?
Cuatro palabras aleatorias le ganan a una contraseña corta y enredada. Cuatro palabras que elegiste tú no le ganan a casi nada.
Leer Seguridad
Cómo enviar una contraseña de forma segura
Nunca envíes el secreto y la llave que lo abre por el mismo cable. Qué significa eso en la práctica y de qué sigue sin protegerte.
Leer Seguridad
¿Cuánto tardarían en descifrar tu contraseña?
La respuesta honesta es «depende de quién ataque», y la distancia entre el mejor y el peor caso es de unos dieciséis órdenes de magnitud.
Leer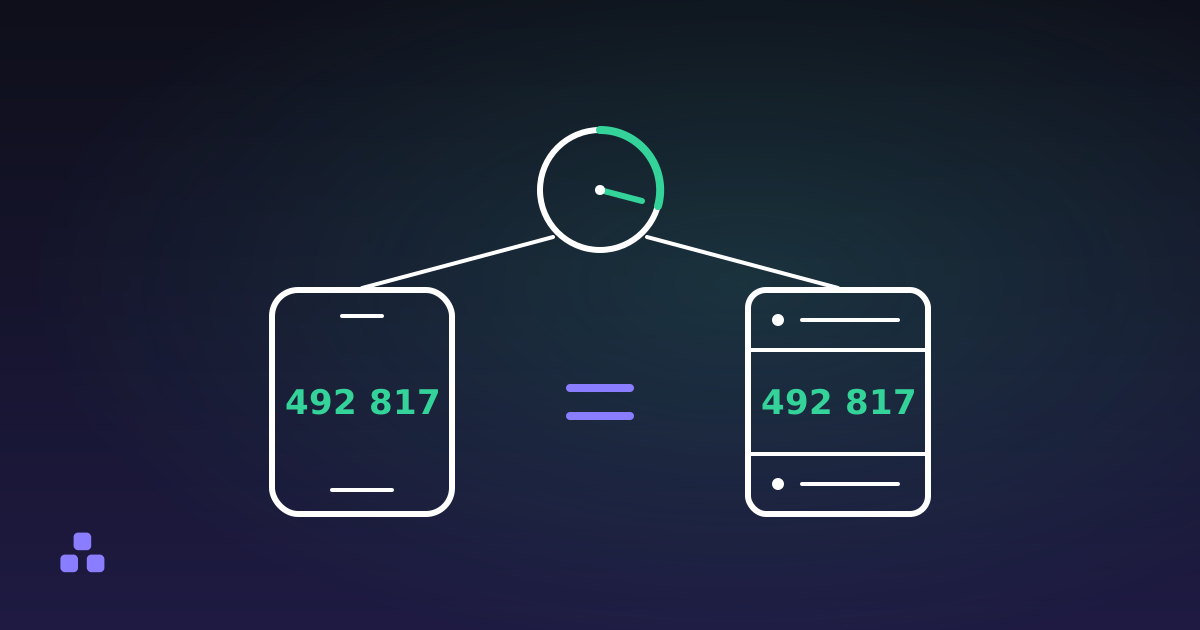 Seguridad
Cómo funcionan los códigos TOTP de 6 dígitos
Tu app de autenticación nunca recibe nada. Hace la misma aritmética que el servidor, y resulta que los números coinciden.
LeerPor dónde empezar
Empieza por contraseña contra frase de paso. Es el artículo con más probabilidad de cambiar lo que haces, y resuelve con aritmética una discusión que suele darse con opiniones: cuatro palabras al azar le ganan a una cadena corta de símbolos, y la razón se puede contar.
Después cuánto se tarda en romper una contraseña, que pone cifras reales frente a las advertencias vagas, y qué es un hash, que sostiene al resto de la categoría.
Qué tienen en común estos artículos
Lo que se escribe sobre seguridad suele funcionar a base de miedo, y el miedo es mala guía porque no ayuda a decidir qué hacer primero. Los artículos de acá usan números en cambio. Cuántos intentos hacen falta de verdad. Qué expone la filtración de una base de contraseñas y qué no. Por qué un código de seis dígitos que cualquiera podría espiar por encima del hombro igual sirve.
También intentan ser claros sobre dónde termina cada protección. MD5 contra SHA-256 trata de un algoritmo que está roto para firmas y sigue sirviendo para detectar un archivo corrompido por accidente. Cómo funcionan los códigos de doble factor explica por qué esos códigos resisten una contraseña robada y no una página de inicio de sesión falsa bien hecha. Mandar un secreto sin exponerlo trata sobre todo del canal y no del cifrado.
Preguntas frecuentes
¿Una frase de paso es realmente más fuerte que una contraseña compleja?
En general sí, y la cuenta es sencilla. Cuatro palabras elegidas al azar de una lista de 7776 dan unos 51 bits de entropía, que le gana a una contraseña típica de ocho caracteres con símbolos mezclados. Además es mucho más fácil de recordar, lo que importa porque las contraseñas imposibles de memorizar terminan anotadas o reutilizadas.
¿Por qué los códigos de doble factor cambian cada treinta segundos?
El código se genera a partir de un secreto compartido una sola vez al configurarlo más la hora actual, redondeada a una ventana de treinta segundos. Tu dispositivo y el servidor lo calculan por separado, así que no se transmite nada al iniciar sesión, y un código que alguien capturó queda inútil en menos de medio minuto.
¿MD5 sirve para algo todavía?
Para detectar corrupción accidental sí, y es rápido. Para cualquier cosa donde alguien pueda crear a propósito un segundo archivo con el mismo hash, no: ese ataque es practicable desde hace años. Las firmas, el guardado de contraseñas y las verificaciones de integridad frente a un atacante motivado necesitan SHA-256 o algo mejor.
Todas las categorías
PDF 10Imágenes 10Texto 14Diseño 11Calculadoras 13Desarrollo 20Cotidiano 4Tiempo 7