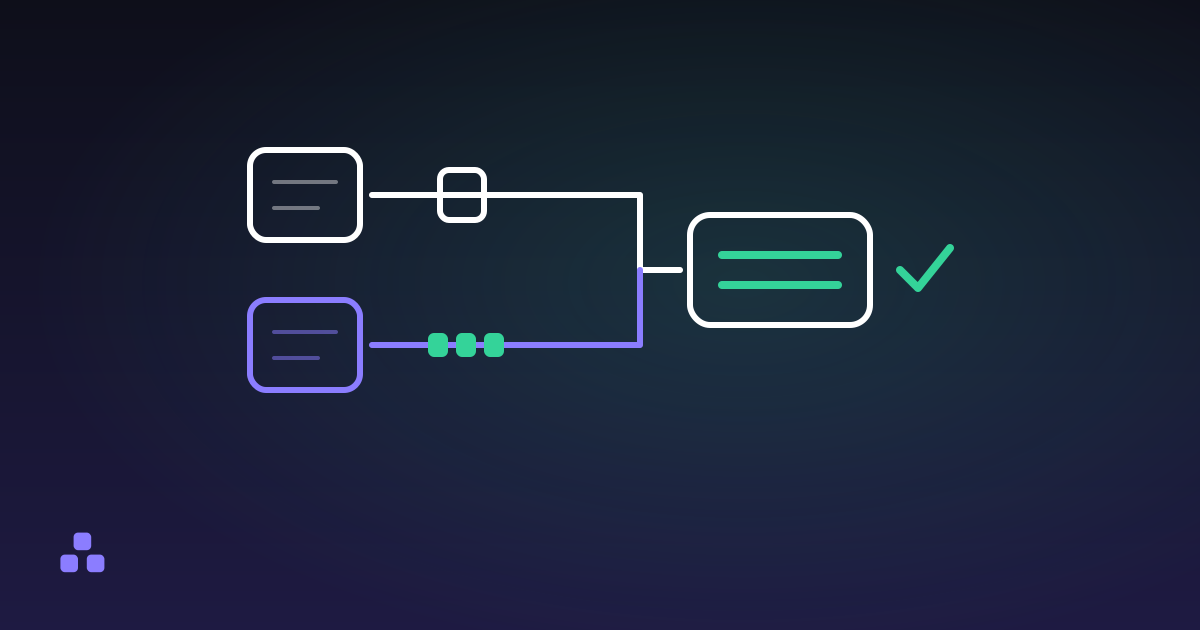
Un checksum que coincide prueba una sola cosa: los bytes de tu disco son los bytes que describía quien publicó el checksum. Solo prueba que el archivo es genuino cuando el checksum te llegó por una vía distinta a la del archivo. Con una descarga que no esperabas, las comprobaciones que más importan van antes de cualquier hash: quién lo envió, qué es en realidad y si la persona que crees que lo envió sabe algo del tema.
¿Qué revisas antes de calcular ningún hash?
Si el archivo llegó sin que lo pidieras, como una factura de un proveedor, un "instalador actualizado" de un colega o un enlace en un mensaje, el checksum es el primer paso equivocado. Un hash te dice que el archivo coincide con un número, y ese número tiene que salir de algún lado. Si ambos los mandó la misma persona, no has aprendido nada sobre ella.
Tres preguntas son más baratas y dicen más:
- ¿Lo envió realmente quien dice? Pregúntale por un canal que ya uses con esa persona (una llamada, otra app de chat), no respondiendo al mensaje. Las cuentas comprometidas les mandan archivos a sus contactos todo el tiempo.
- ¿Es del tipo de archivo que dice ser? Windows oculta por defecto la extensión de los tipos de archivo conocidos, así que
factura.pdf.exeaparece comofactura.pdf. Activa las extensiones y lee el nombre completo. - ¿La dirección corresponde a quien publica? Lee el dominio al que apunta el enlace, letra por letra, antes de que empiece la descarga. Los dominios parecidos cuentan con que solo leas la primera mitad.
Si las respuestas son buenas y el proyecto publica un checksum, entonces vale la pena dedicar los dos minutos al hash.
¿De dónde salió el checksum?
Un checksum impreso junto al enlace de descarga está en el mismo servidor que el archivo. Quien pueda cambiar el archivo puede cambiar el número en la misma edición, y los dos coincidirán. Has comprobado el archivo contra sí mismo. Aun así detecta una transferencia cortada, un disco corrupto o un espejo que sirve una versión anterior, que es el fallo común, pero es una comprobación de consistencia.
Un checksum se vuelve evidencia cuando quien podría manipular el archivo no controla la vía por la que viajó. En orden aproximado de fuerza:
- Una firma digital comprobada contra una clave que obtuviste antes y por separado (
gpg --verifyo el equivalente del proyecto). La confianza está en la clave, y el hash es solo lo que se firma. - Un checksum en el repositorio de código del proyecto o en un anuncio de versión firmado, en un host distinto al de la descarga.
- Un checksum leído por teléfono, o enviado por otro canal por alguien que ya confirmaste.
- Un checksum en la misma página que el archivo. Sirve solo contra accidentes.
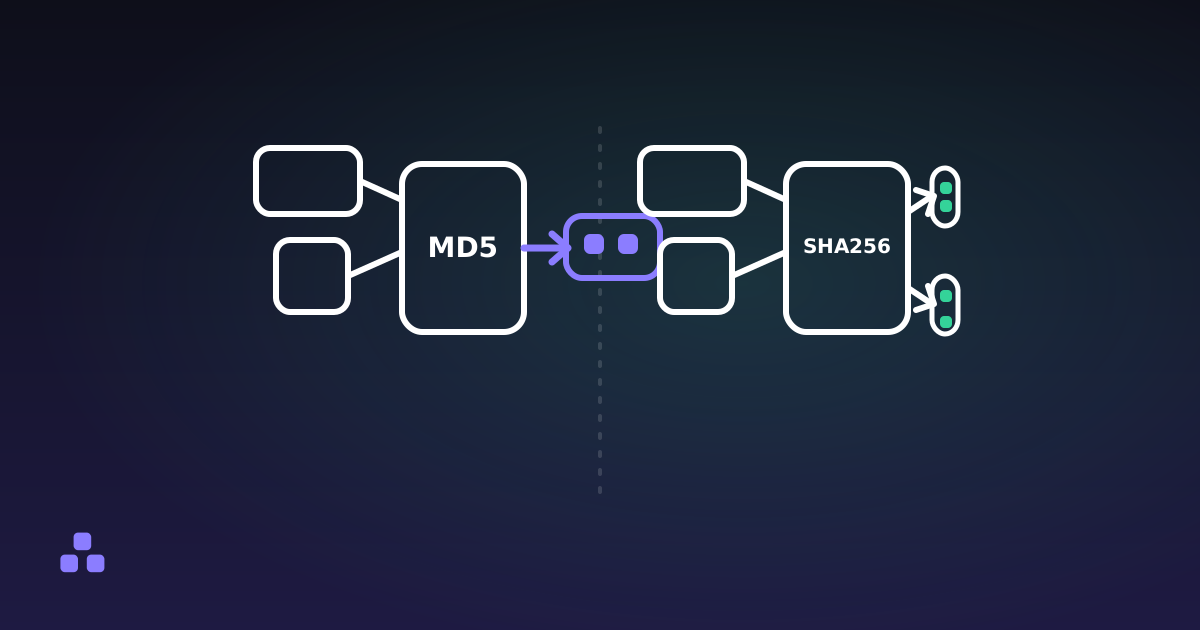
Qué algoritmo usa el número es otro asunto. MD5 frente a SHA-256 explica por qué un MD5 antiguo aún detecta corrupción y aun así falla ante un cambio deliberado, y qué es una función hash explica por qué un digest no se puede ejecutar al revés.
¿Cómo calculas y comparas el hash?
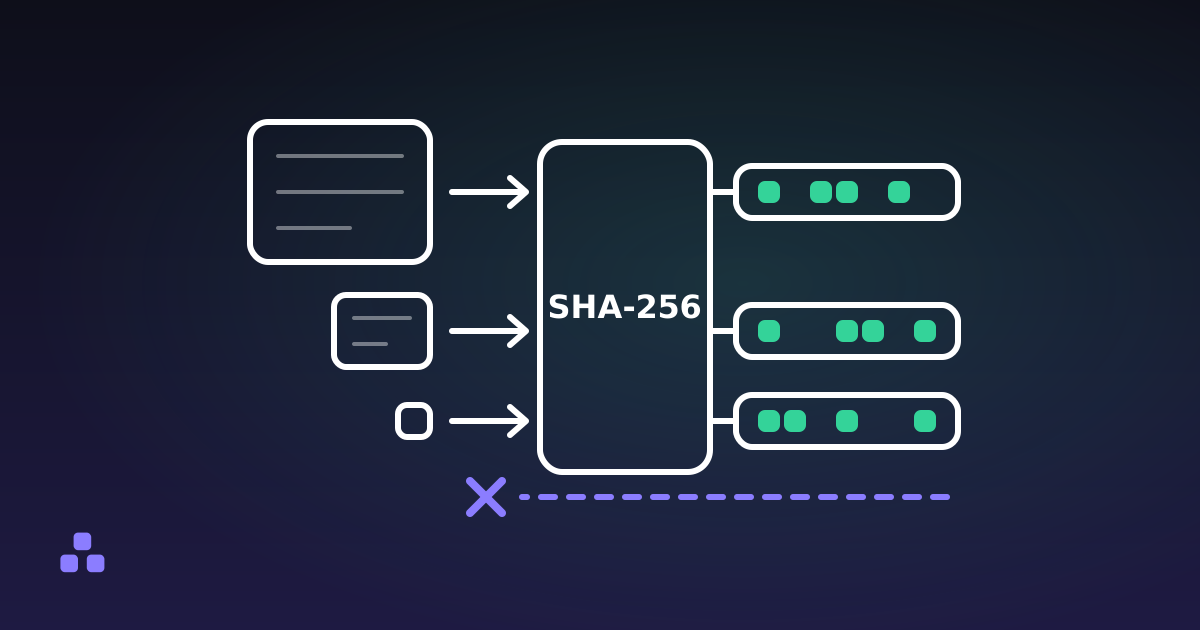
Primero cuenta los caracteres del valor publicado, porque te dice el algoritmo: 32 caracteres hexadecimales es MD5, 40 es SHA-1, 64 es SHA-256 y 128 es SHA-512. Usa el mismo.
En tu propia máquina, las herramientas integradas son la mejor opción. Get-FileHash de PowerShell usa SHA-256 salvo que pidas otro algoritmo (así lo dice la documentación de Microsoft para PowerShell 7.6), y acepta también SHA-1, SHA-384, SHA-512 y MD5. En Windows también sirve certutil -hashfile archivo SHA256. En Linux, sha256sum archivo, y en macOS, shasum -a 256 archivo.
Cuando estás en una computadora prestada o restringida, o prefieres no abrir una terminal, el verificador de hash de archivos hace lo mismo en una pestaña. Elige el archivo, pega la línea publicada en el cuadro de comparación y la página te dice si algún algoritmo marcado la produce. Toma la secuencia hexadecimal más larga de lo que pegues, así que sirve una línea completa hash nombre de un archivo de checksums.
Compara el valor completo. Coincidir en los primeros y los últimos seis caracteres es como una comprobación descuidada se convierte en falsa tranquilidad, y la herramienta compara cada carácter por ti.
¿Y si los checksums no coinciden?
Vuelve a descargar el archivo antes de sospechar de otra cosa. Una transferencia cortada es, con diferencia, la causa más común. Si la segunda copia da el mismo hash que la primera, el archivo es estable y el número con el que comparas probablemente corresponde a otra versión o plataforma, así que revisa la compilación contra el nombre del archivo. Si cada descarga nueva da un valor distinto, algo entre tú y el servidor está cambiando el archivo, y no deberías ejecutarlo.
¿Qué nunca puede decirte un checksum?
No dice nada sobre si el archivo es seguro. Un archivo genuino de un editor malicioso o comprometido coincide perfectamente con su propio checksum. Tampoco dice quién hizo el archivo, a menos que haya una firma de por medio. Y una coincidencia con un número que no puedes rastrear hasta una fuente independiente significa que la transferencia funcionó.
Para los ejecutables hay comprobaciones que un hash no reemplaza. En Windows, la ventana de Propiedades del archivo tiene una pestaña de Firmas digitales que muestra quién firmó un instalador, si alguien lo hizo. En macOS, el sistema comprueba la firma y la notarización cuando abres una app por primera vez, y una advertencia ahí merece leerse en vez de descartarse. Nada de esto hace seguro un archivo. Te dicen quién responde por él.
¿Dónde se detiene la herramienta del navegador?
El verificador de hash de archivos ofrece SHA-256, SHA-512 y SHA-1. No tiene MD5, porque la interfaz criptográfica del navegador no lo incluye. El generador de hash sí calcula MD5, además de SHA-384, si eso es lo que te dio quien publicó. Ambas leen el archivo completo en memoria antes de calcular, así que unos cientos de megabytes van bien y una imagen de disco de varios gigabytes no, sobre todo en un teléfono. Para esos casos usa la línea de comandos. En ninguna herramienta se sube nada, y ninguna puede comprobar una firma.
Si el archivo es uno en el que ya decidiste confiar, el verificador de hash de archivos te da el digest y la comparación en un solo paso, con el archivo leído solo dentro de la pestaña de tu navegador.
La misma regla de las dos vías vale cuando eres tú quien envía algo delicado: cómo enviar una contraseña de forma segura explica por qué canales conviene repartirla.
Preguntas frecuentes
¿Un checksum que coincide significa que la descarga es segura?
No. Significa que el archivo de tu disco es idéntico al archivo con el que se calculó el checksum. Si quien publica es malicioso, o el checksum salió de la misma página comprometida que el archivo, la coincidencia ocurre igual. La seguridad depende de quién hizo el archivo y de cómo te llegó el checksum.
¿Puedo confiar en el checksum que aparece junto al botón de descarga?
Solo frente a accidentes. Quien pueda reemplazar el archivo en un servidor suele poder reemplazar el número que tiene al lado, así que los dos coinciden sea cual sea el contenido. Aun así detecta una descarga rota o cortada. Para comprobar la autenticidad usa una firma o un checksum publicado en un lugar independiente de la descarga.
¿Cómo sé qué algoritmo de hash usa un checksum?
Cuenta sus caracteres hexadecimales. 32 es MD5, 40 es SHA-1, 64 es SHA-256 y 128 es SHA-512. Calcula el archivo con el mismo algoritmo, porque los digests de algoritmos distintos nunca coinciden entre sí, ni siquiera para el mismo archivo.
¿Qué hago si el checksum no coincide?
Descarga el archivo otra vez, de preferencia por otra conexión, y calcula el hash de la nueva copia. Si ahora coincide, la primera transferencia se dañó. Si nunca coincide, comprueba que comparas con la versión y la plataforma correctas, y no ejecutes el archivo hasta que puedas explicar la diferencia.
Última actualización 21 de octubre de 2026